Phishing : le reconnaître et le signaler, à partir d’un cas vécu
Un faux « contrôleur Google » au téléphone, puis un e-mail envoyé par la vraie adresse de Google : récit d'une tentative d'hameçonnage, les indices qui la trahissent, et les cinq adresses où la signaler en dix minutes.
Un soir d’octobre, un « contrôleur Google » nous a téléphoné. Vingt minutes plus tard, un e-mail d’alerte arrivait, envoyé par la vraie adresse de Google. Tout était faux. Voici ce qui s’est passé, comment reconnaître ce piège, et surtout à qui le signaler : cinq adresses, dix minutes, et l’escroc perd son numéro, sa page et son compte.
Le phishing, c’est quoi ?
Le phishing, ou hameçonnage, consiste à se faire passer pour un organisme de confiance (une banque, la Poste, les impôts, Google) pour vous faire donner ce qui ouvre vos comptes : un mot de passe, un code reçu par SMS, un numéro de carte. La définition officielle se trouve sur Cybermalveillance.gouv.fr.
L’hameçon arrive par e-mail, par SMS ou par téléphone, et de plus en plus souvent par deux canaux à la suite : un appel qui inquiète, puis un message qui « confirme ». C’est exactement ce qui nous est arrivé.
Ce qui s’est passé, minute par minute
- 19 h 45, un appel. Le numéro affiché commence par 05, comme un fixe du Sud-Ouest. L’homme se présente comme « contrôleur Google » : une personne aurait obtenu l’accès à nos données, il faut agir vite.
- 20 h 00, un e-mail. Objet : « Security alert ». Expéditeur :
no-reply@accounts.google.com, l’adresse que Google utilise vraiment. Le logo est le bon, la mise en page aussi. Le message n’est pas rangé dans les indésirables. - Le texte du message. Il demande de se rendre sur une adresse du type
sites.google.com/view/case-…pour « arrêter l’accès à vos données », avec un gros bouton bleu. - La suite prévue. Sur cette page, un faux écran de connexion attend le mot de passe, puis le code de validation. Au téléphone, le « contrôleur » est là pour guider et pour presser.
Nous avons raccroché sans rien saisir. Le compte n’a donc pas été touché.
Pourquoi cet e-mail a l’air vrai
Parce qu’il est envoyé par Google. L’astuce est connue des spécialistes depuis 2025 et décrite en détail par Kaspersky :
- L’escroc crée une application et lui donne pour nom une phrase entière : « allez sur telle adresse pour arrêter l’accès à vos données ». Google n’impose pas de limite à ce champ.
- Il autorise cette application sur son propre compte. Google envoie alors à ce compte une alerte de sécurité tout à fait authentique, qui reprend le nom de l’application tel quel.
- Il fait suivre cette alerte à ses victimes. La signature technique de Google reste valable : les filtres antispam la laissent passer.
- Le lien mène vers Google Sites, un service où chacun peut créer une page en cinq minutes. L’adresse contient bien « google.com », mais la page n’appartient pas à Google.
Les trois indices qui trahissent le piège
- Le destinataire n’est pas vous. Sous le nom de l’expéditeur, le message indique « À » suivi d’une adresse inconnue : celle de l’escroc.
- Le texte est bancal. « You allowed access to data, go to… to stop access » : une phrase qui ne veut rien dire, parce que c’est un nom d’application glissé dans un modèle.
- L’adresse n’est pas la bonne. Google gère la sécurité de votre compte sur
myaccount.google.cometaccounts.google.com, jamais sursites.google.com.
Et une règle vaut pour tous les organismes : ni Google, ni votre banque, ni les impôts ne vous appellent pour vous demander un mot de passe ou un code. Quand le doute subsiste, on raccroche et on rappelle soi-même, au numéro que l’on connaît déjà.
Et si on clique ?
Nous n’avons pas ouvert la page. Le déroulé qui suit est celui que décrivent les analyses publiées sur ce piège.
- Une fausse page d’assistance s’affiche, aux couleurs de Google, avec un numéro de « dossier » et un bouton pour « sécuriser le compte ».
- Le bouton mène à un faux écran de connexion, hébergé lui aussi sur
sites.google.com. L’adresse contient toujours « google.com », ce qui rassure. - Vous tapez votre adresse et votre mot de passe : ils partent chez l’escroc, qui les essaie aussitôt sur le vrai Google.
- Google vous envoie alors un vrai code, par SMS ou par notification. La fausse page vous le demande, ou le « contrôleur » vous le fait dicter. L’appel sert à cela : franchir en direct la dernière barrière.
- L’escroc est dans votre compte. Il change le mot de passe et le téléphone de récupération, puis exploite ce qu’il trouve : vos e-mails (banque, impôts, mutuelle), les mots de passe enregistrés dans le navigateur, vos documents et vos photos, et la réinitialisation de vos autres comptes par « mot de passe oublié ».
Le clic seul est-il dangereux ? En général, non : sur un appareil à jour, ouvrir la page ne suffit pas à pirater un compte. Le danger commence quand on y saisit quelque chose. Deux réserves tout de même : l’escroc sait que le lien a été ouvert, donc que votre adresse est active, ce qui vous vaudra d’autres tentatives ; et certaines variantes proposent de télécharger un « outil de sécurité » ou d’accepter une prise en main à distance, ce qui livrerait l’ordinateur entier.
Vous avez cliqué sans rien saisir ? Fermez l’onglet, c’est tout. Vous avez saisi un mot de passe ou dicté un code ? Passez directement à la partie « Si vous avez donné quelque chose », plus bas.
Sur le moment : les bons réflexes
- Raccrochez. Vous ne devez aucune politesse à un inconnu qui vous presse.
- Ne cliquez pas sur le lien et n’appelez pas le numéro indiqué dans le message.
- Ne donnez rien : ni mot de passe, ni code reçu par SMS, ni validation sur le téléphone, ni prise en main à distance de l’ordinateur.
- Gardez les preuves : ne supprimez pas l’e-mail, notez le numéro, la date, l’heure et ce qui vous a été demandé.
Un doute sur un lien reçu ? Notre outil Lien suspect en relève les signes d’arnaque sans l’ouvrir, et le parcours J’ai reçu un message étrange vous guide étape par étape.
Signaler : à qui, et comment
Tous ces services sont gratuits. Signaler ne vous rendra rien à vous, mais c’est ce qui fait fermer la fausse page et bloquer le numéro pour les suivants.
| Ce que vous signalez | Où | Comment |
|---|---|---|
| Le numéro de téléphone, ou un SMS | 33700 | Par SMS au 33700 : le mot tel suivi du numéro. Un SMS frauduleux se transfère tel quel au 33700. Le formulaire du site fait la même chose. |
| L’e-mail | Signal Spam | Compte gratuit, puis copier le message complet avec ses en-têtes, ou installer le bouton de signalement dans votre messagerie. |
| L’e-mail, dans Gmail | Signaler comme hameçonnage | Ouvrir le message, menu à trois points en haut à droite, « Signaler comme hameçonnage ». Google est ainsi prévenu directement. |
| La fausse page web | Phishing Initiative | Coller l’adresse du faux site, sans l’ouvrir. Une fois vérifiée, elle est bloquée dans les navigateurs. |
| Une page Google Sites | Signaler un abus | Chaque page Google Sites porte un lien « Signaler un abus ». Passez plutôt par Phishing Initiative si vous préférez ne pas l’ouvrir. |
| L’escroquerie elle-même | 17Cyber | Quelques questions, puis une discussion en ligne avec un policier ou un gendarme, à toute heure. |
| Un contenu illicite sur Internet | PHAROS | Le portail officiel de signalement, pour un site ou un message illégal. |
Pensez aussi à prévenir l’organisme imité : les banques, les opérateurs et les administrations ont une adresse réservée aux messages frauduleux, indiquée sur leur site.
Dans notre cas, le tour a pris dix minutes : le numéro au 33700, l’e-mail dans Gmail et sur Signal Spam, l’adresse de la page sur Phishing Initiative, puis un échange avec un gendarme par 17Cyber, qui a confirmé la marche à suivre.
17Cyber, pas à pas
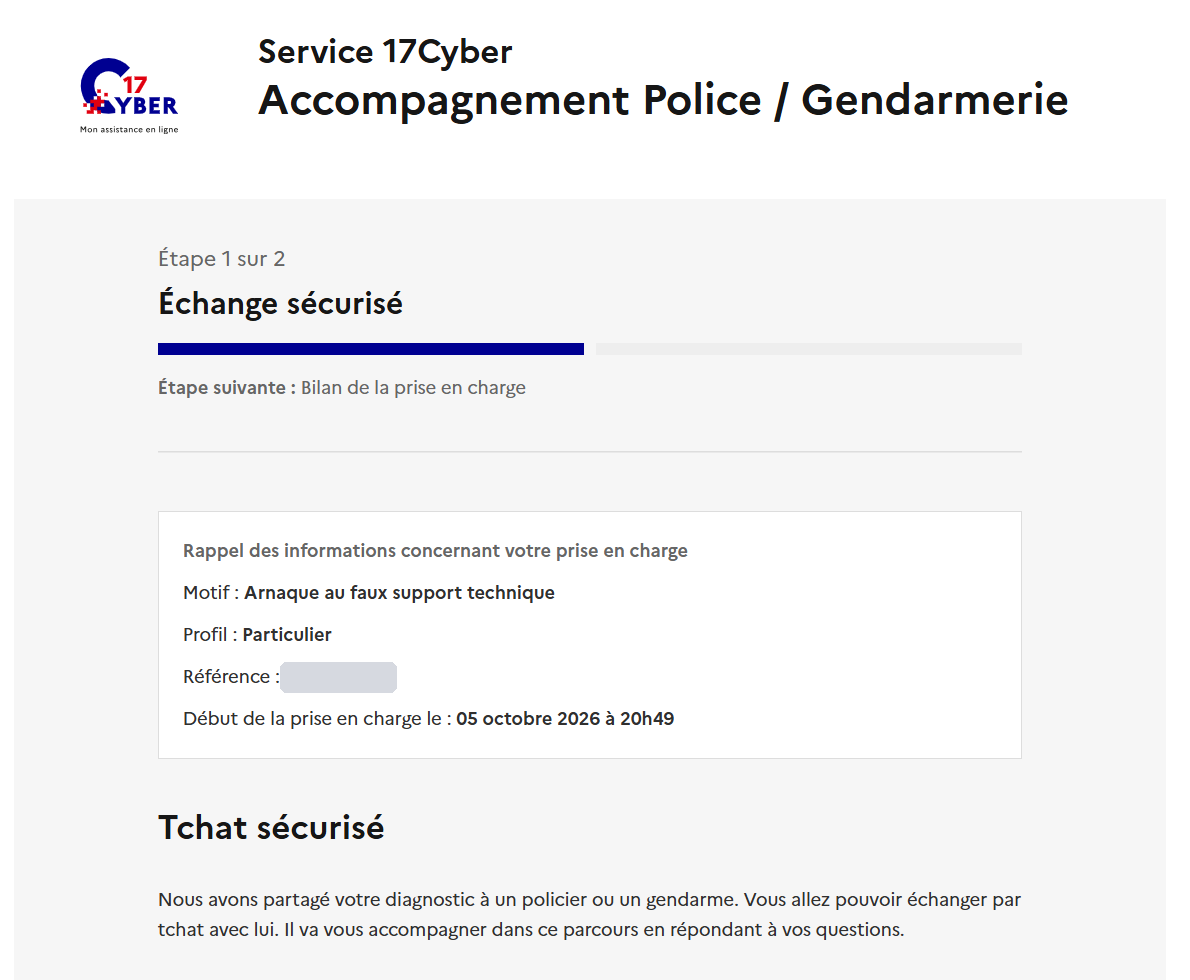
- Sur 17cyber.gouv.fr, répondez à quelques questions : le site en déduit un motif, par exemple « Arnaque au faux support technique ».
- Une référence de prise en charge s’affiche, avec la date et l’heure : notez-la, elle vous servira si vous portez plainte.
- Un tchat sécurisé s’ouvre avec un policier ou un gendarme. Décrivez les faits : le numéro appelant, l’heure, ce qui a été demandé, le message reçu.
- Il vous indique les signalements à faire et vous dit s’il y a lieu de porter plainte. Le motif proposé par le site peut être corrigé à ce moment-là : pour nous, le gendarme a retenu un appel frauduleux suivi d’un hameçonnage par e-mail.
Si vous avez donné quelque chose
Un mot de passe saisi, un code dicté, une validation acceptée : agissez tout de suite, dans cet ordre.
- Changez le mot de passe du compte concerné, et de tous ceux qui partagent le même. Notre outil Mot de passe vérifie sa solidité et propose des phrases de passe faciles à retenir.
- Passez en revue le compte. Pour Google, tapez vous-même myaccount.google.com : appareils connectés, applications autorisées, téléphone et adresse de récupération. Dans Gmail, contrôlez les réglages « Transfert » et « Filtres », où un escroc ajoute volontiers une redirection.
- Appelez votre banque si un numéro de carte, un RIB ou un code bancaire a été communiqué : opposition immédiate.
- Portez plainte. La plainte en ligne THESEE est faite pour les escroqueries sur Internet. Vous pouvez aussi vous rendre dans un commissariat ou une gendarmerie, avec vos preuves.
Besoin d’en parler à quelqu’un ? Info Escroqueries répond au 0 805 805 817 (appel gratuit, du lundi au vendredi), et France Victimes au 116 006, tous les jours.
Et pour être moins dérangé
Le numéro affiché lors d’un appel frauduleux est souvent usurpé : le bloquer ne suffit pas, l’appel suivant en portera un autre. Notre outil Stop au démarchage aide à identifier un numéro, à faire retirer le vôtre des fichiers et à régler le filtrage de votre téléphone.
À retenir
- Un e-mail peut venir de la vraie adresse d’un organisme et être un piège : regardez à qui il est adressé et où mène le lien.
- Personne ne vous appelle pour un mot de passe ou un code. On raccroche, on rappelle soi-même.
- On signale : 33700 pour le numéro, Signal Spam pour l’e-mail, Phishing Initiative pour la page, 17Cyber pour l’escroquerie.
- Si quelque chose a été donné : mot de passe, banque, plainte, sans attendre le lendemain.