Ce que vous allez apprendre
- Comprendre comment les pirates devinent ou récupèrent les mots de passe.
- Savoir pourquoi la longueur et le hasard comptent plus que les symboles.
- Vérifier la solidité d'un mot de passe et ses fuites, sans jamais l'envoyer.
- Créer une phrase de passe, la ranger dans un gestionnaire et activer la double authentification.
Module 1
Comprendre les mots de passe en 5 minutes
Comment un pirate devine un mot de passe
Personne ne devine votre mot de passe en réfléchissant. Les pirates utilisent des programmes qui essaient des milliards de possibilités, dans un ordre bien choisi :
- les mots de passe les plus courants d'abord : 123456, azerty, motdepasse, soleil… Des millions de personnes utilisent les mêmes ;
- l'attaque par dictionnaire ensuite : tous les mots de la langue, les prénoms, les noms d'animaux, combinés avec des années (Minou1956) ou avec les « astuces » connues, comme le @ à la place du a ;
- la force brute enfin : toutes les combinaisons, une à une. Elle ne vient à bout que des mots de passe courts.
Sur le site lui-même, ces essais sont lents : après quelques erreurs, le compte se bloque ou impose une attente. Le vrai danger vient d'ailleurs : du vol de la base de données du site.
Bases volées et réutilisation : l'effet domino
Un site sérieux ne garde pas votre mot de passe tel quel. Il en conserve une empreinte (on parle aussi de « hachage ») : une suite de caractères calculée à partir du mot de passe, impossible à inverser. À chaque connexion, le site recalcule l'empreinte de ce que vous tapez et compare.
Quand un pirate vole ces empreintes, il fait tourner ses listes chez lui, sans aucune limite. Si le site utilisait une empreinte lente à calculer (site bien protégé), il avance péniblement. Avec une empreinte rapide (site mal protégé), un ordinateur puissant teste des milliards d'essais par seconde.
Vient alors le bourrage d'identifiants : le pirate essaie l'adresse e-mail et le mot de passe trouvés sur d'autres sites, messagerie, boutiques, banque. Exemple fictif : le site du club de randonnée « Les Sentiers du Ballon » se fait pirater. Paul y utilisait le même mot de passe que pour sa messagerie. Quelques jours plus tard, un inconnu lit ses e-mails.
La longueur et le hasard avant tout
Chaque caractère ajouté multiplie le nombre de combinaisons à essayer. La longueur compte donc bien plus que les symboles. Les « astuces » habituelles (majuscule au début, année et point d'exclamation à la fin) sont connues des programmes : « Soleil2024! » reste un mot très courant.
Une phrase de passe aligne plusieurs mots tirés au hasard, par exemple « lanterne-Cigogne-sapin-4-hibou-violon-citron ». Elle est longue, donc solide, et forme une petite image facile à retenir.
Le mot important est hasard. Un proverbe, une citation ou une phrase que vous inventez sont prévisibles : les programmes connaissent aussi les chansons et les dictons. Le hasard se mesure en bits : chaque bit double le nombre d'essais nécessaires. Un mot tiré parmi 1024 apporte 10 bits ; six mots, 60 bits, plus quelques-uns pour la majuscule et le chiffre. À titre de comparaison, pour un ordinateur très puissant, 8 caractères tirés au hasard se trouvent en quelques heures ; 16 caractères, en des millions d'années.
Fuites de données et Have I Been Pwned
Il y a fuite de données quand les informations d'un site (adresses e-mail, mots de passe, parfois adresses postales) sont volées, puis diffusées ou revendues. Des milliards de mots de passe circulent ainsi.
Have I Been Pwned (« Me suis-je fait avoir ? ») est un service reconnu qui rassemble ces fuites. Sa base publique « Pwned Passwords » permet de savoir si un mot de passe y figure, sans le révéler, grâce à l'anonymat k.
Imaginez une bibliothèque. Au lieu de donner au bibliothécaire le titre exact du livre, vous demandez « toutes les fiches dont la cote commence par 5BAA6 ». Il vous tend une pile de plusieurs centaines de fiches, et vous cherchez vous-même la bonne. Il ne sait jamais laquelle vous intéressait.
C'est exactement ce que fait l'outil : votre navigateur calcule l'empreinte du mot de passe (pour « password », elle commence par 5BAA61E4C9…) et n'envoie que ses 5 premiers caractères. La comparaison finale se fait sur votre appareil.
Gestionnaire de mots de passe et double authentification
Un mot de passe différent pour chaque site, c'est impossible à retenir de tête. C'est le rôle du gestionnaire de mots de passe, une sorte de coffre-fort. Celui de votre téléphone ou de votre navigateur (Apple, Google, Firefox) fait très bien l'affaire ; il existe aussi des logiciels comme Bitwarden ou KeePass. Il retient tout, remplit les champs à votre place, et vous ne retenez plus qu'une seule phrase de passe principale.
La double authentification (ou validation en deux étapes) ajoute un second verrou : après le mot de passe, le site demande un code reçu par SMS ou affiché par une application, ou une validation sur votre téléphone. Même s'il connaît votre mot de passe, un pirate reste bloqué.
Activez-la d'abord sur votre messagerie : c'est elle qui permet de réinitialiser tous vos autres mots de passe. Et ne donnez jamais ce code à personne, même à un « conseiller » au téléphone.
À retenirUn bon mot de passe est long, tiré au hasard et unique. Une phrase de passe rangée dans un gestionnaire, plus la double authentification sur la messagerie : c'est l'essentiel.
Les mots à connaître
- Attaque par dictionnaire
- Essai automatique des mots courants, des prénoms et des mots de passe déjà connus, avec leurs variantes habituelles (majuscule, année, @ à la place du a).
- Empreinte (hachage)
- Suite de caractères calculée à partir d'un mot de passe et impossible à inverser. Les sites la conservent à la place du mot de passe.
- Bourrage d'identifiants
- Réutilisation automatique d'une adresse e-mail et d'un mot de passe volés sur un site, pour tenter d'entrer dans vos autres comptes.
- Phrase de passe
- Mot de passe formé de plusieurs mots tirés au hasard : long, solide et facile à retenir.
- Bit de hasard
- Unité qui mesure l'imprévisibilité d'un mot de passe tiré au hasard. Chaque bit en plus double le nombre d'essais nécessaires.
- Fuite de données
- Vol puis diffusion des informations d'un site : adresses e-mail, mots de passe, coordonnées.
- Anonymat k
- Méthode qui vérifie un mot de passe dans une base de fuites en n'envoyant qu'un petit morceau de son empreinte, commun à des centaines d'autres.
- Double authentification
- Second contrôle après le mot de passe (code par SMS, application ou validation sur le téléphone), qui bloque un pirate même s'il connaît le mot de passe.
Module 2
Vérifier et créer un mot de passe pas à pas
Ouvrez l'outil, sans crainte pour votre mot de passe
- Ouvrez le Vérificateur de mot de passe.
- Tout est calculé sur votre appareil : le mot de passe n'est ni envoyé ni enregistré.
- Seule la vérification des fuites, si vous la demandez, envoie 5 caractères de son empreinte.
- Vous n'êtes pas obligé de taper votre vrai mot de passe.
- Si vous préférez, testez-en un qui lui ressemble : même longueur, même genre de mots, de chiffres et de symboles.
- Le résultat sera très proche.
AstuceNe tapez jamais votre vrai mot de passe sur un site inconnu qui propose de le « tester » : il pourrait l'enregistrer.
Tapez un mot de passe et lisez son niveau
- Dans la partie Vérifier un mot de passe, tapez ou collez un mot de passe dans le champ « Tapez ou collez un mot de passe ».
- Au premier caractère, l'outil charge son dictionnaire des mots de passe courants, en quelques secondes.
- Une jauge de cinq cases apparaît, avec un niveau : Très faible, Faible, Moyen, Solide ou Très solide.
- À côté, « Temps pour le deviner » donne le temps nécessaire si un site bien protégé se faisait voler ses données.
- Dessous, trois situations sont détaillées : « En essayant directement sur un site », « Si un site bien protégé se fait voler ses données » et « Si un site mal protégé se fait voler ses données ».
- La dernière est la plus sévère : un bon mot de passe résiste même à celle-là.
AstuceL'œil au bout du champ affiche ce que vous tapez ; la croix efface tout.
Lisez les conseils
La liste de conseils explique le résultat : une coche verte pour ce qui va bien, une croix rouge pour ce qui pose problème, un triangle orange pour les suggestions. Avec « Soleil2024! », par exemple :
- la longueur : « 11 caractères : visez au moins 12 » ;
- un mot trop courant : « Repose sur un mot ou un mot de passe très courant », suivi du mot en cause, ici « Soleil ».
Selon le cas, l'outil signale aussi un manque de variété (« Mélangez lettres, chiffres ou mots »), une date, une suite du clavier ou une substitution trop prévisible. Modifiez le mot de passe dans le champ : le résultat se met à jour à chaque caractère.
Vérifiez s'il a déjà fuité
Dans l'encadré « A-t-il déjà fuité ? », cliquez sur Vérifier les fuites. Votre navigateur calcule l'empreinte du mot de passe et n'en envoie que les 5 premiers caractères, en passant par notre serveur : Have I Been Pwned ne voit donc même pas votre adresse IP.
Deux réponses sont possibles :
- « Attention : ce mot de passe apparaît … fois dans des fuites connues. Ne l'utilisez plus nulle part. » Le niveau passe alors à Très faible ;
- « Bonne nouvelle : il n'apparaît dans aucune fuite connue. » Ce n'est pas pour autant une garantie de solidité.
Juste en dessous, l'outil affiche les 5 caractères envoyés : vous voyez exactement ce qui est parti.

Capture d'écran : Mot de passe AstuceSi le message « Beaucoup de vérifications en peu de temps » s'affiche, patientez quelques minutes avant de réessayer.
Créez une phrase de passe
Descendez à la partie Créer un mot de passe solide. Le mode Phrase de passe (conseillé) est choisi d'office et une phrase est déjà prête. Réglez-la à votre goût :
- Nombre de mots : de 4 à 8 (6 par défaut) ;
- Mots en : Français, English ou Deutsch ;
- Séparateur : tiret, point, espace ou aucun ;
- Une majuscule et Un chiffre, placés au hasard.
Les listes française et allemande comptent 1024 mots courants, sans accents ; la liste anglaise en compte 7776, donc chaque mot anglais apporte un peu plus de hasard. Sous la phrase, une ligne indique sa solidité, par exemple « environ 69 bits de hasard, soit des siècles pour un ordinateur très puissant ». Elle ne vous plaît pas ? Cliquez sur Nouveau.
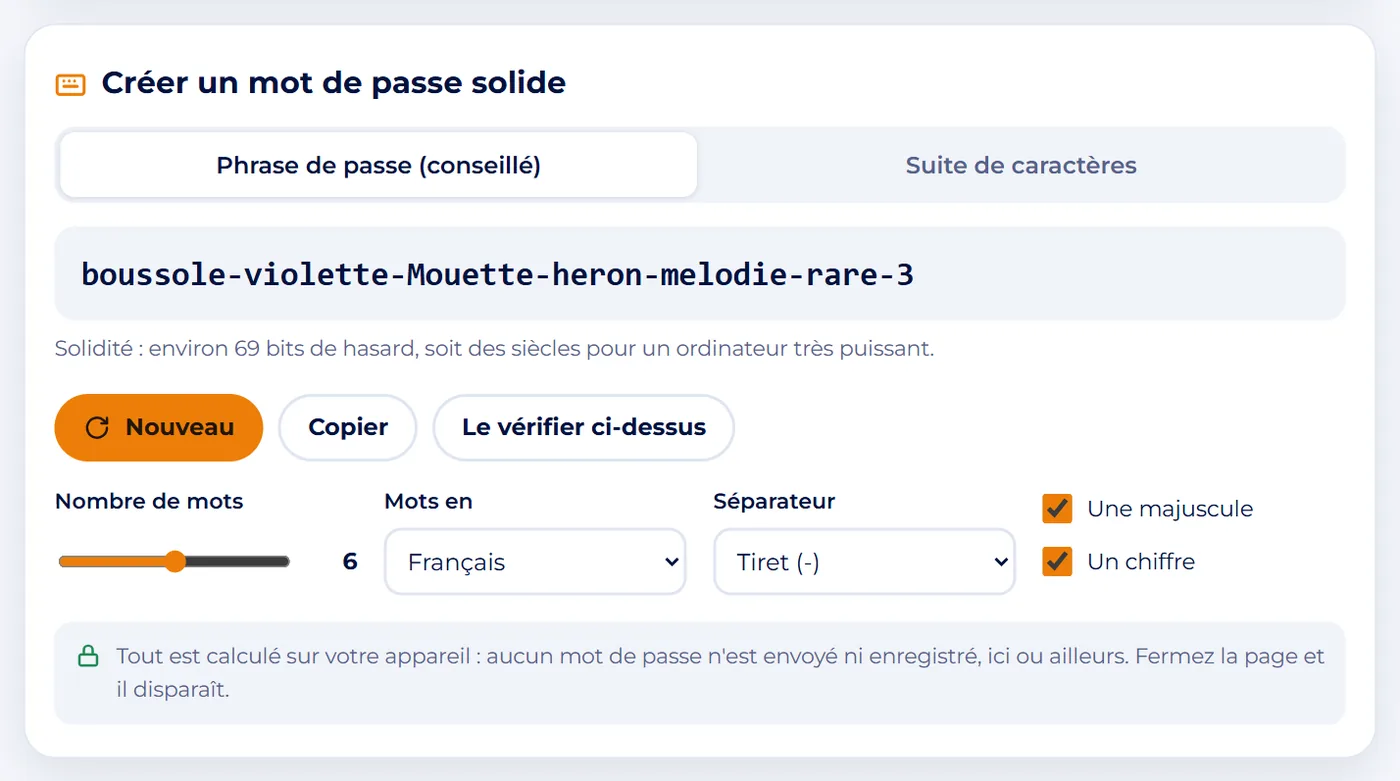
Capture d'écran : Mot de passe AstuceGardez au moins 6 mots : en français, passer de 4 à 6 mots fait passer de quelques heures à des siècles.
Ou une suite de caractères, puis copiez
Certains sites refusent les espaces ou limitent la longueur. Choisissez alors Suite de caractères : réglez la Longueur (de 8 à 40, 16 par défaut) et les familles de caractères (majuscules, minuscules, chiffres, symboles). La case Sans caractères ambigus (O/0, l/1) écarte les caractères faciles à confondre, pratique si le mot de passe doit être recopié à la main.
Quand le résultat vous convient :
- Copier le place dans le presse-papiers (« Copié. » s'affiche) ;
- Le vérifier ci-dessus le recopie dans le champ de vérification, pour voir son niveau.
Collez-le ensuite dans votre gestionnaire de mots de passe, puis sur le site concerné.
AstuceRien n'est conservé : fermez la page et le mot de passe disparaît. Enregistrez-le donc avant de partir.
C'est fait : à vous de jouer.
Module 3
Cas pratiques
Le même mot de passe partout
Monique utilise « Minou1956 », le nom de sa chatte et son année de naissance, pour sa messagerie, sa boutique en ligne et le site de son club de tricot. Un jour, le club annonce que son site a été piraté.
Plutôt que de taper son vrai mot de passe, Monique teste « Chaton1957 », construit de la même façon. Dans notre exemple, l'outil affiche Faible, une minute pour le deviner, et moins d'une seconde si le site est mal protégé. Elle change d'abord le mot de passe de sa messagerie avec une phrase de passe créée par l'outil, puis celui de chaque autre site, tous différents. Elle les range dans le gestionnaire de son téléphone et active la double authentification sur sa messagerie.
La messagerie de l'association
Karim, trésorier de l'association « Les Jardins de Clara », veut protéger l'adresse e-mail qui reçoit les adhésions. Il garde le mode Phrase de passe, 6 mots en français, et choisit l'espace comme séparateur. L'outil propose « tambour nuage Girafe hamac 2 tulipe orage » : environ 69 bits de hasard, soit des siècles.
Il clique sur Le vérifier ci-dessus : niveau Très solide. Il l'enregistre dans le gestionnaire de mots de passe de l'association et active la double authentification. À force de la taper, il la connaît par cœur en quelques jours.
Le code Wi-Fi du gîte
Au « Gîte des Trois Épis », le code Wi-Fi est encore celui imprimé sous la box. La propriétaire veut un code solide, que ses hôtes puissent taper sans erreur. Elle choisit Suite de caractères, 16 caractères, garde la case Sans caractères ambigus (O/0, l/1) et décoche Symboles pour faciliter la saisie sur téléphone. L'outil annonce toujours des millions d'années.
Pour que personne n'ait à le taper, elle en fait un QR code Wi-Fi avec le Générateur de QR code, affiché dans l'entrée du gîte.
Les erreurs à éviter
- Utiliser le même mot de passe sur plusieurs sites : une seule fuite suffit à ouvrir tous vos comptes.
- Croire qu'un symbole rend un mot de passe solide : « P@ssw0rd! » figure dans toutes les listes des pirates.
- Inventer soi-même sa « phrase au hasard » : proverbes, citations et paroles de chansons se devinent vite.
- Taper son vrai mot de passe sur un site inconnu qui propose de le tester : préférez un outil qui calcule tout sur votre appareil, ou testez un mot de passe qui lui ressemble.
- Négliger la messagerie : elle permet de réinitialiser tous vos autres mots de passe, protégez-la en premier.
L'essentiel
- Les pirates essaient d'abord les mots de passe courants, les mots du dictionnaire et leurs variantes habituelles.
- La longueur et le hasard comptent plus que les symboles : six mots tirés au hasard font une phrase solide et facile à retenir.
- Un mot de passe différent par site, rangé dans un gestionnaire, et la double authentification sur la messagerie.
- L'outil calcule tout sur votre appareil ; la vérification des fuites n'envoie que 5 caractères de l'empreinte.
- Un mot de passe trouvé dans une fuite se change partout, en commençant par la messagerie.
Testez-vous
Trois ou quatre questions pour vérifier que tout est clair.